Domain brandmarkung.de kaufen?
Wir ziehen mit dem Projekt
brandmarkung.de um.
Sind Sie am Kauf der Domain
brandmarkung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain brandmarkung.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
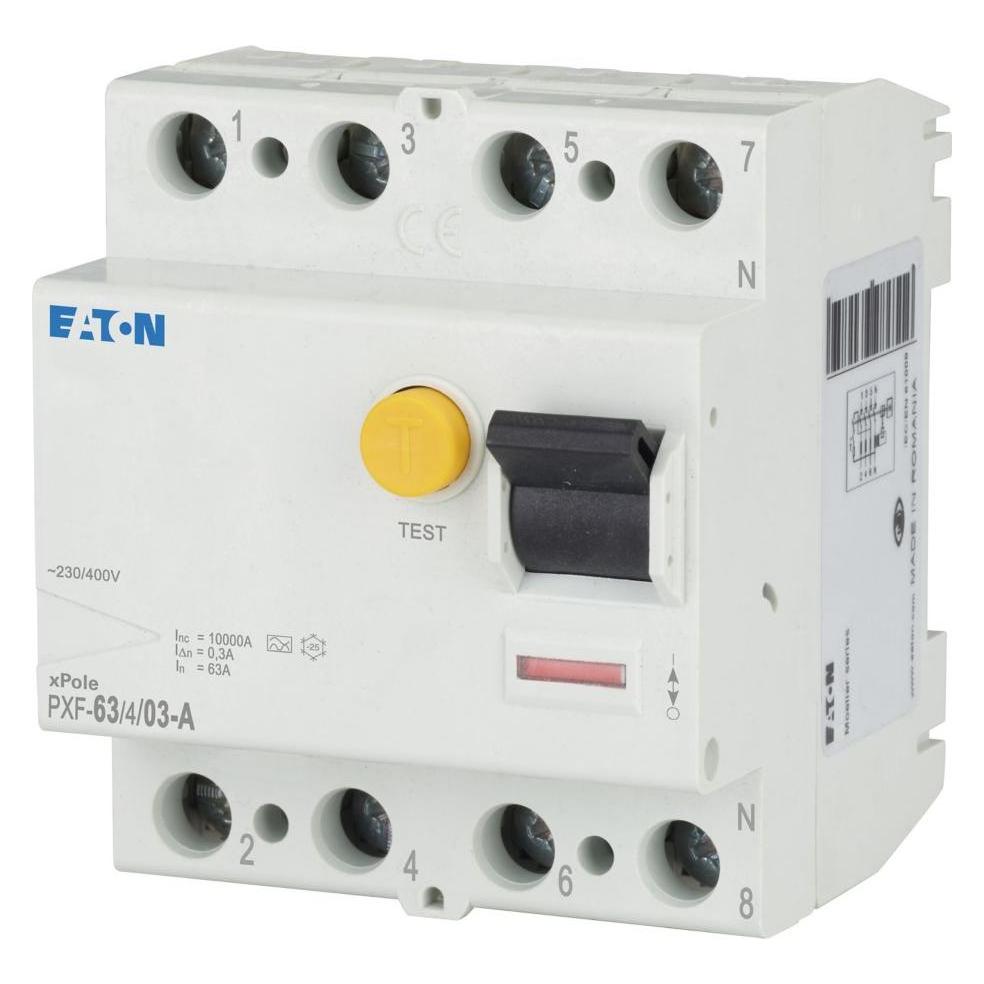
Eaton, Schutzschalter, Sicherungstyp (Kategorisierung)Der Eaton PXF-40/4/03-A ist ein kompakter Fehlerstromschutzschalter, der für eine Vielzahl von Anwendungen geeignet ist. Mit einer Nennstromstärke von 40 A und einer Nennspannung von 400 V bietet dieser 4-polige Schutzschalter eine zuverlässige Lösung zum Schutz von elektrischen Anlagen vor Fehlerströmen. Die Schaltleistung von 10 kA gewährleistet eine hohe Sicherheit, während die Schutzart IP20 den Einsatz in weniger anspruchsvollen Umgebungen ermöglicht. Der Schalter ist für den Einsatz auf Hutschienen konzipiert und kann in verschiedenen Installationen verwendet werden. Die Betriebsbedingungen sind für Temperaturen zwischen -25 °C und 60 °C ausgelegt, was eine flexible Nutzung in unterschiedlichen Umgebungen ermöglicht. Der Eaton PXF-40/4/03-A ist somit eine robuste und vielseitige Wahl für den Schutz elektrischer Systeme. - Fehlerstromschutzschalter mit einer Nennstromstärke von 40 A - Schaltleistung von 10 kA für hohe Sicherheit - Geeignet für Temperaturen von -25 °C bis 60 °C - Montage auf Hutschiene für einfache Installation - Schutzart IP20 für den Einsatz in weniger anspruchsvollen Umgebungen.54,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ullrich, Wolfgang: Identifikation und EmpowermentIdentifikation und Empowerment , Kunst für den Ernst des Lebens , Hitzeschilder & Schutz > Luftversorgung , Erscheinungsjahr: 20240919, Produktform: Kartoniert, Titel der Reihe: Allgemeines Programm - Sachbuch (Wagenbach)##, Autoren: Ullrich, Wolfgang, Seitenzahl/Blattzahl: 224, Keyword: Antidiskriminierung; Autonomie; Black Rights Movement; Bürgerrechte; Cancel Culture; Debatte; Documenta; Empowerment; Feedback; Identifikatorisch; Kulturkampf; Kunst; Kunstautonomie; Kunstsoziologie; Kunstwissenschaft; Letzte Generation; Motivation; Neoliberalismus; Post autonom; Rezeption; Sasha Velour; Social Media; Soziale Medien; Triggerpunkte; Wokeness; moderne Kunst; soziale Gerechtigkeit; vormoderne Kunst, Fachschema: Kunst / Theorie, Philosophie, Psychologie, Soziologie~Kunstgeschichte~Populärkultur~Trivialkultur~Bekleidung / Mode~Entwurf / Mode~Mode~Geistesgeschichte, Fachkategorie: Kunsttheorie~Kunstgeschichte~Kulturwissenschaften: Mode und Gesellschaft~Ideengeschichte, Geistesgeschichte~Kulturpolitik und Kulturdebatten, Warengruppe: TB/Kunst/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 215, Breite: 135, Höhe: 25, Gewicht: 370, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ísberg, Frída: Die MarkierungDie Markierung , Was passiert, wenn Ideen zu Ideologien gerinnen? Poetisch, scharfsichtig und eindringlich erzählt Frída Ísberg von einer Gesellschaft, die per Gesetz Klarheit über Gut und Böse schaffen will. Island in naher Zukunft. Um die öffentliche Sicherheit zu erhöhen, sind bestimmte Wohngebiete nur noch für sogenannte markierte Menschen zugänglich, deren moralische Vertrauenswürdigkeit durch einen Empathie-Test nachgewiesen wurde. Bei den anstehenden Wahlen wird sich entscheiden, ob die allgemeine Markierungspflicht gesetzlich verankert wird. Ob die skeptische Lehrerin Vetur, der einflussreiche Psychologe Óli, die Geschäftsfrau Eyja oder der Schulabbrecher Tristan: Egal welchen Hintergrund sie mitbringen und egal, ob sie die gesellschaftlichen Veränderungen befürworten, hinnehmen oder aktiv gegen sie angehen - sie alle geraten in den Strudel der Verwerfungen einer Gesellschaft, deren neue Spielregeln explosive Folgen haben. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20220903, Produktform: Leinen, Autoren: Ísberg, Frída, Übersetzung: Flecken, Tina, Seitenzahl/Blattzahl: 288, Themenüberschrift: FICTION / Literary, Keyword: Gesellschaft; Freiheit; Entscheidung; Journalist; Hoffnung; öffentliche Überwachung; Öffentliche Sicherheit; Staatliche Kontrolle; Social Credit System; Sozialkredit-System; Gewaltfreiheit; Political Correctness; politische Korrektheit; Meinungsfreiheit; Vertrauen, Fachschema: Isländische Belletristik / Roman, Erzählung, Fachkategorie: Moderne und zeitgenössische Belletristik~Dystopische & utopische Literatur~Belletristik in Übersetzung, Region: Reykjavík, Zeitraum: 2020 bis 2029 n. Chr., Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Control, privacy and safety in society, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag GmbH, Länge: 211, Breite: 133, Höhe: 29, Gewicht: 424, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 274772523,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was ist Part-of-Speech-Tagging und wie wird diese Methode zur automatischen Identifikation und Kategorisierung von Wörtern in einem Satz verwendet?
Part-of-Speech-Tagging ist ein Verfahren zur automatischen Zuordnung von grammatikalischen Kategorien wie Nomen, Verben, Adjektiven usw. zu Wörtern in einem Satz. Diese Methode wird durch maschinelle Lernalgorithmen trainiert, um die richtige Kategorie für jedes Wort im Satz zu bestimmen. Das Ergebnis ist eine annotierte Version des Satzes, die für verschiedene Anwendungen wie maschinelles Übersetzen, Informationsextraktion und Textanalyse verwendet werden kann. **
-
Was ist die Bedeutung von globaler Etikettierung bzw. globaler Kennzeichnung?
Die globale Etikettierung oder Kennzeichnung bezieht sich auf die Praxis, Produkte oder Dienstleistungen mit Informationen zu versehen, die weltweit verstanden werden können. Dies kann beispielsweise die Angabe von Produktzutaten, Warnhinweisen oder Herkunftsangaben umfassen. Die Bedeutung liegt darin, Verbrauchern weltweit eine einheitliche und verständliche Information zu bieten und ihnen die Möglichkeit zu geben, fundierte Entscheidungen zu treffen. **


Was sind typische Methoden zur Kennzeichnung und Markierung von Begrenzungslinien in verschiedenen Bereichen?
Typische Methoden zur Kennzeichnung und Markierung von Begrenzungslinien sind das Aufbringen von Farben wie Gelb oder Weiß, das Anbringen von reflektierenden Materialien wie Leuchtbändern oder Katzenaugen sowie das Aufstellen von Pfosten oder Absperrungen. Diese Methoden dienen dazu, klare Grenzen und Sicherheitsbereiche zu definieren und Unfälle zu vermeiden. Sie werden in verschiedenen Bereichen wie Straßenverkehr, Baustellen, Sportplätzen oder Lagerhallen eingesetzt. **
Was sind typische Methoden zur Markierung und Kennzeichnung von Begrenzungslinien in verschiedenen Bereichen?
Typische Methoden zur Markierung und Kennzeichnung von Begrenzungslinien sind das Aufbringen von Farbe, das Anbringen von reflektierenden Materialien und das Verlegen von Bodenmarkierungen. Diese Methoden werden in verschiedenen Bereichen wie Verkehr, Baustellen und Sportplätzen eingesetzt, um die Sicherheit zu gewährleisten und den Verkehrsfluss zu regeln. Zusätzlich können auch Schilder, Pfeile und Symbole verwendet werden, um die Begrenzungslinien deutlich zu kennzeichnen. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Unify EIC-Kennung DECT-Kennung L30251-U600-A395 NEUEIC-Kennung DECT-Kennung L30251-U600-A395 NEU / OVP Herstellernummer: L30251-U600-A395 EIC-Kennung (DECT-Kennung) Wird bei cordless benötigt, wenn über UP0/E-Port auf der Steuerbaugruppe angeschaltet wird. Für die Erstinbetriebnahme von OpenScape Business Cordless und HiPath Cordless Office Systemen muss einmalig die Cordless-Systemnummer (DECT-Identifikation) bestellt und im System eingetragen werden. Sowohl beim Einsatz von SLC16N / SLCN als auch bei Direktanschaltung an UP0/E. max. 1 x pro Cordless System9,45 €*Versand: 6,84 €Sichere Weiterleitung zum Anbieter
-
Eaton, Schutzschalter, Sicherungstyp (Kategorisierung)Der Eaton PXF-40/4/03-A ist ein kompakter Fehlerstromschutzschalter, der für eine Vielzahl von Anwendungen geeignet ist. Mit einer Nennstromstärke von 40 A und einer Nennspannung von 400 V bietet dieser 4-polige Schutzschalter eine zuverlässige Lösung zum Schutz von elektrischen Anlagen vor Fehlerströmen. Die Schaltleistung von 10 kA gewährleistet eine hohe Sicherheit, während die Schutzart IP20 den Einsatz in weniger anspruchsvollen Umgebungen ermöglicht. Der Schalter ist für den Einsatz auf Hutschienen konzipiert und kann in verschiedenen Installationen verwendet werden. Die Betriebsbedingungen sind für Temperaturen zwischen -25 °C und 60 °C ausgelegt, was eine flexible Nutzung in unterschiedlichen Umgebungen ermöglicht. Der Eaton PXF-40/4/03-A ist somit eine robuste und vielseitige Wahl für den Schutz elektrischer Systeme. - Fehlerstromschutzschalter mit einer Nennstromstärke von 40 A - Schaltleistung von 10 kA für hohe Sicherheit - Geeignet für Temperaturen von -25 °C bis 60 °C - Montage auf Hutschiene für einfache Installation - Schutzart IP20 für den Einsatz in weniger anspruchsvollen Umgebungen.54,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Ullrich, Wolfgang: Identifikation und EmpowermentIdentifikation und Empowerment , Kunst für den Ernst des Lebens , Hitzeschilder & Schutz > Luftversorgung , Erscheinungsjahr: 20240919, Produktform: Kartoniert, Titel der Reihe: Allgemeines Programm - Sachbuch (Wagenbach)##, Autoren: Ullrich, Wolfgang, Seitenzahl/Blattzahl: 224, Keyword: Antidiskriminierung; Autonomie; Black Rights Movement; Bürgerrechte; Cancel Culture; Debatte; Documenta; Empowerment; Feedback; Identifikatorisch; Kulturkampf; Kunst; Kunstautonomie; Kunstsoziologie; Kunstwissenschaft; Letzte Generation; Motivation; Neoliberalismus; Post autonom; Rezeption; Sasha Velour; Social Media; Soziale Medien; Triggerpunkte; Wokeness; moderne Kunst; soziale Gerechtigkeit; vormoderne Kunst, Fachschema: Kunst / Theorie, Philosophie, Psychologie, Soziologie~Kunstgeschichte~Populärkultur~Trivialkultur~Bekleidung / Mode~Entwurf / Mode~Mode~Geistesgeschichte, Fachkategorie: Kunsttheorie~Kunstgeschichte~Kulturwissenschaften: Mode und Gesellschaft~Ideengeschichte, Geistesgeschichte~Kulturpolitik und Kulturdebatten, Warengruppe: TB/Kunst/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 215, Breite: 135, Höhe: 25, Gewicht: 370, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ísberg, Frída: Die MarkierungDie Markierung , Was passiert, wenn Ideen zu Ideologien gerinnen? Poetisch, scharfsichtig und eindringlich erzählt Frída Ísberg von einer Gesellschaft, die per Gesetz Klarheit über Gut und Böse schaffen will. Island in naher Zukunft. Um die öffentliche Sicherheit zu erhöhen, sind bestimmte Wohngebiete nur noch für sogenannte markierte Menschen zugänglich, deren moralische Vertrauenswürdigkeit durch einen Empathie-Test nachgewiesen wurde. Bei den anstehenden Wahlen wird sich entscheiden, ob die allgemeine Markierungspflicht gesetzlich verankert wird. Ob die skeptische Lehrerin Vetur, der einflussreiche Psychologe Óli, die Geschäftsfrau Eyja oder der Schulabbrecher Tristan: Egal welchen Hintergrund sie mitbringen und egal, ob sie die gesellschaftlichen Veränderungen befürworten, hinnehmen oder aktiv gegen sie angehen - sie alle geraten in den Strudel der Verwerfungen einer Gesellschaft, deren neue Spielregeln explosive Folgen haben. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20220903, Produktform: Leinen, Autoren: Ísberg, Frída, Übersetzung: Flecken, Tina, Seitenzahl/Blattzahl: 288, Themenüberschrift: FICTION / Literary, Keyword: Gesellschaft; Freiheit; Entscheidung; Journalist; Hoffnung; öffentliche Überwachung; Öffentliche Sicherheit; Staatliche Kontrolle; Social Credit System; Sozialkredit-System; Gewaltfreiheit; Political Correctness; politische Korrektheit; Meinungsfreiheit; Vertrauen, Fachschema: Isländische Belletristik / Roman, Erzählung, Fachkategorie: Moderne und zeitgenössische Belletristik~Dystopische & utopische Literatur~Belletristik in Übersetzung, Region: Reykjavík, Zeitraum: 2020 bis 2029 n. Chr., Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Control, privacy and safety in society, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag GmbH, Länge: 211, Breite: 133, Höhe: 29, Gewicht: 424, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 274772523,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Part-of-Speech-Tagging und wie wird diese Methode zur automatischen Identifikation und Kategorisierung von Wörtern in einem Satz verwendet?
Part-of-Speech-Tagging ist ein Verfahren zur automatischen Zuordnung von grammatikalischen Kategorien wie Nomen, Verben, Adjektiven usw. zu Wörtern in einem Satz. Diese Methode wird durch maschinelle Lernalgorithmen trainiert, um die richtige Kategorie für jedes Wort im Satz zu bestimmen. Das Ergebnis ist eine annotierte Version des Satzes, die für verschiedene Anwendungen wie maschinelles Übersetzen, Informationsextraktion und Textanalyse verwendet werden kann. **
-
Was ist die Bedeutung von globaler Etikettierung bzw. globaler Kennzeichnung?
Die globale Etikettierung oder Kennzeichnung bezieht sich auf die Praxis, Produkte oder Dienstleistungen mit Informationen zu versehen, die weltweit verstanden werden können. Dies kann beispielsweise die Angabe von Produktzutaten, Warnhinweisen oder Herkunftsangaben umfassen. Die Bedeutung liegt darin, Verbrauchern weltweit eine einheitliche und verständliche Information zu bieten und ihnen die Möglichkeit zu geben, fundierte Entscheidungen zu treffen. **
-
Was sind typische Methoden zur Kennzeichnung und Markierung von Begrenzungslinien in verschiedenen Bereichen?
Typische Methoden zur Kennzeichnung und Markierung von Begrenzungslinien sind das Aufbringen von Farben wie Gelb oder Weiß, das Anbringen von reflektierenden Materialien wie Leuchtbändern oder Katzenaugen sowie das Aufstellen von Pfosten oder Absperrungen. Diese Methoden dienen dazu, klare Grenzen und Sicherheitsbereiche zu definieren und Unfälle zu vermeiden. Sie werden in verschiedenen Bereichen wie Straßenverkehr, Baustellen, Sportplätzen oder Lagerhallen eingesetzt. **
-
Was sind typische Methoden zur Markierung und Kennzeichnung von Begrenzungslinien in verschiedenen Bereichen?
Typische Methoden zur Markierung und Kennzeichnung von Begrenzungslinien sind das Aufbringen von Farbe, das Anbringen von reflektierenden Materialien und das Verlegen von Bodenmarkierungen. Diese Methoden werden in verschiedenen Bereichen wie Verkehr, Baustellen und Sportplätzen eingesetzt, um die Sicherheit zu gewährleisten und den Verkehrsfluss zu regeln. Zusätzlich können auch Schilder, Pfeile und Symbole verwendet werden, um die Begrenzungslinien deutlich zu kennzeichnen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.