Domain brandmarkung.de kaufen?
Wir ziehen mit dem Projekt
brandmarkung.de um.
Sind Sie am Kauf der Domain
brandmarkung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain brandmarkung.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was ist Part-of-Speech-Tagging und wie wird diese Methode zur automatischen Identifikation und Kategorisierung von Wörtern in einem Satz verwendet?
Part-of-Speech-Tagging ist ein Verfahren zur automatischen Zuordnung von grammatikalischen Kategorien wie Nomen, Verben, Adjektiven usw. zu Wörtern in einem Satz. Diese Methode wird durch maschinelle Lernalgorithmen trainiert, um die richtige Kategorie für jedes Wort im Satz zu bestimmen. Das Ergebnis ist eine annotierte Version des Satzes, die für verschiedene Anwendungen wie maschinelles Übersetzen, Informationsextraktion und Textanalyse verwendet werden kann. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
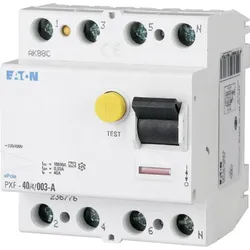
Eaton, Schutzschalter, Sicherungstyp (Kategorisierung)Der Eaton PXF-63/4/03-A ist ein kompakter Fehlerstromschutzschalter, der für den Einsatz in Wohn- und Zweckbauten konzipiert wurde. Mit einer Nennstromstärke von 63 A und einer Nennspannung von 400 V bietet dieser 4-polige Schalter eine zuverlässige Lösung zum Schutz vor elektrischen Fehlerströmen. Die Schaltleistung von 10 kA gewährleistet eine hohe Sicherheit und Effizienz im Betrieb. Der Schalter ist mit einer Auslöse-Charakteristik vom Typ A ausgestattet, was ihn ideal für den Schutz von Personen und elektrischen Anlagen macht. Die internationale Schutzart IP20 sorgt dafür, dass der Schalter in Innenräumen eingesetzt werden kann, während der Betriebstemperaturbereich von -25 bis 40 °C eine vielseitige Anwendbarkeit ermöglicht. Der Eaton PXF-63/4/03-A ist somit eine ausgezeichnete Wahl für alle, die Wert auf Sicherheit und Zuverlässigkeit in elektrischen Installationen legen. - Schaltleistung von 10 kA für hohe Sicherheit - Auslöse-Charakteristik Typ A für Personenschutz - Internationale Schutzart IP20 für Innenanwendungen - Betriebstemperaturbereich von -25 bis 40 °C - Geeignet für Wohn- und Zweckbauten.83,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
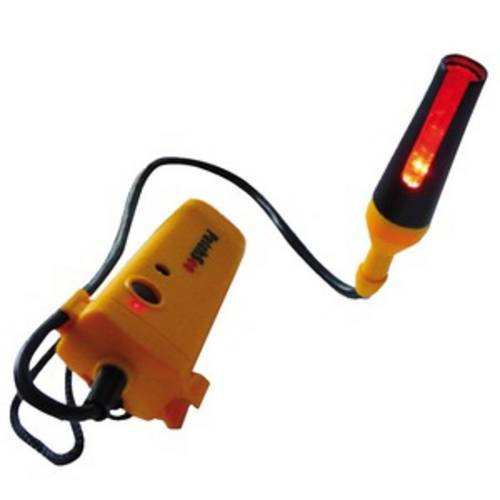
Patchsee PRO-PatchLight - Patchkabel-KennungDas Werkzeug für erhöhte Leistung - 8 Stunden Autonomie - 5 LED Technik (10 000 Betriebsstunden) - Stets im Lademodus verfügbar : Funktioniert im Netzbetrieb, wenn Akkus entladen sind Ergonomie für einfache Lichterkennung in allen Situationen - Dauerlicht und Blinkmodus für einen verbesserten Sichtkomfort und eine leichtere Lichterkennung - Geeignet auch für schwer zugängliche Stecker, wie unter einem Schreibtisch oder bei einem vollen Kabelschrank, dank eines 30 cm langen Kabels - Klammer und Schlaufe, um das PRO-PatchLight während der Lichterkennung zu befestigen. - LED Ein/ Aus Produktbeschreibung - 2 Lichtfarben verfügbar : rot & weiß - Akkubetrieben : 3 x 1.2 V Typ AA - Geliefert mit einer Schutztasche, Akkus und Ladegerät 110-220 V, 50-60 Hz (Geeignet für Kontinentaleuropa bzw. Vereinigtes Königreich und Irland) - Verpackungseinheit : 193,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
METO Tagging Gun - For standard needlesCompatible with standard plastic and textile fasteners - a flexible solution for many attachment types. Universal needle for various fabric types - gentle tagging without damaging the material. User-friendly and ergonomic - easy to handle, even during extended use. Suitable for occasional tagging - ideal for shops with lower tagging needs. Ideal for retail and textile production - a popular solution for daily product tagging.84,45 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
METO Plastic fasteners Ringhook f/Tagging GunSuitable for displaying hats, gloves, socks, plush toys, etc. Quick attachment with tagging gun - easy handling. Made from robust polypropylene. Creates an attractive and clear product presentation. Ideal for retail, showrooms, and exhibitions.57,02 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter


-
Was ist die Bedeutung von globaler Etikettierung bzw. globaler Kennzeichnung?
Die globale Etikettierung oder Kennzeichnung bezieht sich auf die Praxis, Produkte oder Dienstleistungen mit Informationen zu versehen, die weltweit verstanden werden können. Dies kann beispielsweise die Angabe von Produktzutaten, Warnhinweisen oder Herkunftsangaben umfassen. Die Bedeutung liegt darin, Verbrauchern weltweit eine einheitliche und verständliche Information zu bieten und ihnen die Möglichkeit zu geben, fundierte Entscheidungen zu treffen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **

Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.57,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
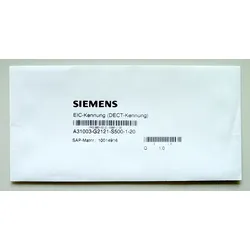
Unify EIC-Kennung DECT-Kennung L30251-U600-A395 NEUEIC-Kennung DECT-Kennung L30251-U600-A395 NEU / OVP Herstellernummer: L30251-U600-A395 EIC-Kennung (DECT-Kennung) Wird bei cordless benötigt, wenn über UP0/E-Port auf der Steuerbaugruppe angeschaltet wird. Für die Erstinbetriebnahme von OpenScape Business Cordless und HiPath Cordless Office Systemen muss einmalig die Cordless-Systemnummer (DECT-Identifikation) bestellt und im System eingetragen werden. Sowohl beim Einsatz von SLC16N / SLCN als auch bei Direktanschaltung an UP0/E. max. 1 x pro Cordless System9,45 €*Versand: 6,84 €Sichere Weiterleitung zum Anbieter
-
Eaton, Schutzschalter, Sicherungstyp (Kategorisierung)Der Eaton PXF-63/4/03-A ist ein kompakter Fehlerstromschutzschalter, der für den Einsatz in Wohn- und Zweckbauten konzipiert wurde. Mit einer Nennstromstärke von 63 A und einer Nennspannung von 400 V bietet dieser 4-polige Schalter eine zuverlässige Lösung zum Schutz vor elektrischen Fehlerströmen. Die Schaltleistung von 10 kA gewährleistet eine hohe Sicherheit und Effizienz im Betrieb. Der Schalter ist mit einer Auslöse-Charakteristik vom Typ A ausgestattet, was ihn ideal für den Schutz von Personen und elektrischen Anlagen macht. Die internationale Schutzart IP20 sorgt dafür, dass der Schalter in Innenräumen eingesetzt werden kann, während der Betriebstemperaturbereich von -25 bis 40 °C eine vielseitige Anwendbarkeit ermöglicht. Der Eaton PXF-63/4/03-A ist somit eine ausgezeichnete Wahl für alle, die Wert auf Sicherheit und Zuverlässigkeit in elektrischen Installationen legen. - Schaltleistung von 10 kA für hohe Sicherheit - Auslöse-Charakteristik Typ A für Personenschutz - Internationale Schutzart IP20 für Innenanwendungen - Betriebstemperaturbereich von -25 bis 40 °C - Geeignet für Wohn- und Zweckbauten.83,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Patchsee PRO-PatchLight - Patchkabel-KennungDas Werkzeug für erhöhte Leistung - 8 Stunden Autonomie - 5 LED Technik (10 000 Betriebsstunden) - Stets im Lademodus verfügbar : Funktioniert im Netzbetrieb, wenn Akkus entladen sind Ergonomie für einfache Lichterkennung in allen Situationen - Dauerlicht und Blinkmodus für einen verbesserten Sichtkomfort und eine leichtere Lichterkennung - Geeignet auch für schwer zugängliche Stecker, wie unter einem Schreibtisch oder bei einem vollen Kabelschrank, dank eines 30 cm langen Kabels - Klammer und Schlaufe, um das PRO-PatchLight während der Lichterkennung zu befestigen. - LED Ein/ Aus Produktbeschreibung - 2 Lichtfarben verfügbar : rot & weiß - Akkubetrieben : 3 x 1.2 V Typ AA - Geliefert mit einer Schutztasche, Akkus und Ladegerät 110-220 V, 50-60 Hz (Geeignet für Kontinentaleuropa bzw. Vereinigtes Königreich und Irland) - Verpackungseinheit : 193,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was ist Part-of-Speech-Tagging und wie wird diese Methode zur automatischen Identifikation und Kategorisierung von Wörtern in einem Satz verwendet?
Part-of-Speech-Tagging ist ein Verfahren zur automatischen Zuordnung von grammatikalischen Kategorien wie Nomen, Verben, Adjektiven usw. zu Wörtern in einem Satz. Diese Methode wird durch maschinelle Lernalgorithmen trainiert, um die richtige Kategorie für jedes Wort im Satz zu bestimmen. Das Ergebnis ist eine annotierte Version des Satzes, die für verschiedene Anwendungen wie maschinelles Übersetzen, Informationsextraktion und Textanalyse verwendet werden kann. **
-
Was ist die Bedeutung von globaler Etikettierung bzw. globaler Kennzeichnung?
Die globale Etikettierung oder Kennzeichnung bezieht sich auf die Praxis, Produkte oder Dienstleistungen mit Informationen zu versehen, die weltweit verstanden werden können. Dies kann beispielsweise die Angabe von Produktzutaten, Warnhinweisen oder Herkunftsangaben umfassen. Die Bedeutung liegt darin, Verbrauchern weltweit eine einheitliche und verständliche Information zu bieten und ihnen die Möglichkeit zu geben, fundierte Entscheidungen zu treffen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
METO Tagging Gun - For standard needlesCompatible with standard plastic and textile fasteners - a flexible solution for many attachment types. Universal needle for various fabric types - gentle tagging without damaging the material. User-friendly and ergonomic - easy to handle, even during extended use. Suitable for occasional tagging - ideal for shops with lower tagging needs. Ideal for retail and textile production - a popular solution for daily product tagging.84,45 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
METO Plastic fasteners Ringhook f/Tagging GunSuitable for displaying hats, gloves, socks, plush toys, etc. Quick attachment with tagging gun - easy handling. Made from robust polypropylene. Creates an attractive and clear product presentation. Ideal for retail, showrooms, and exhibitions.57,02 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
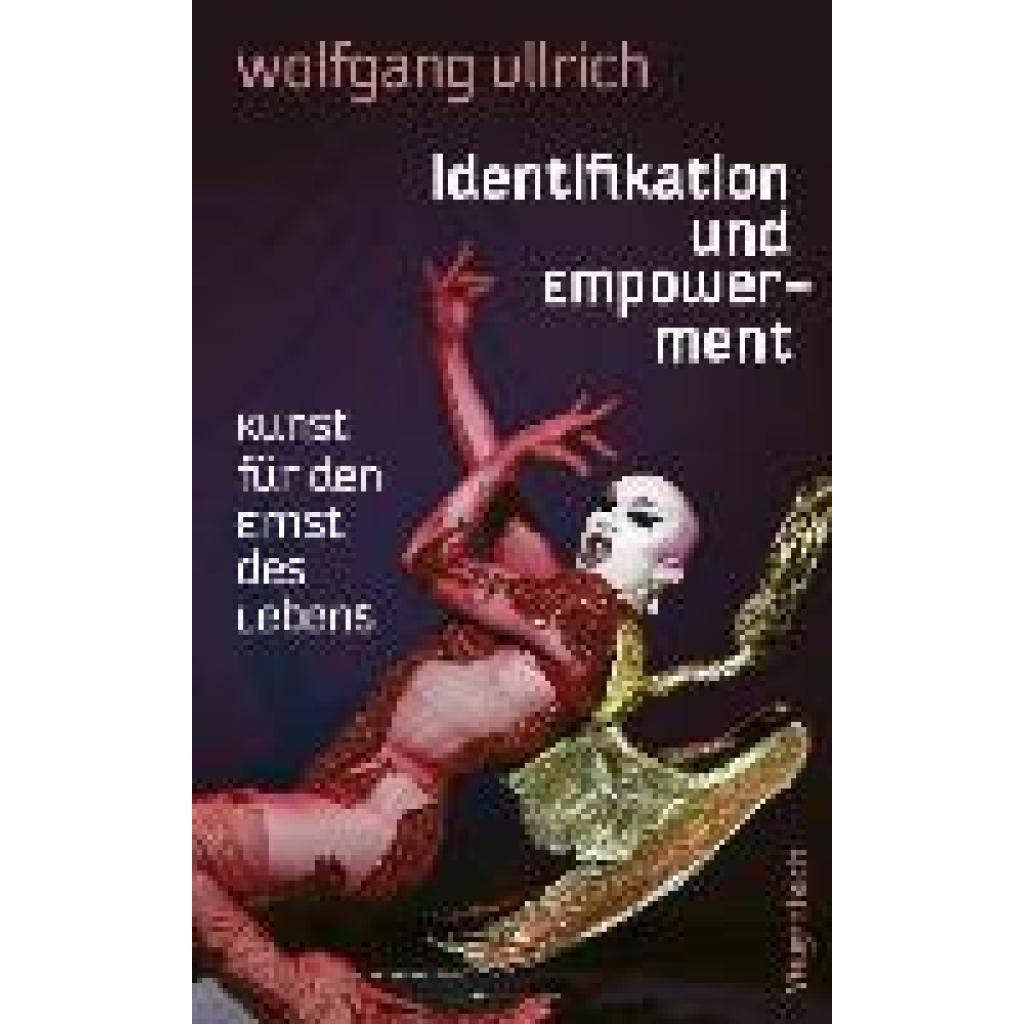
Ullrich, Wolfgang: Identifikation und EmpowermentIdentifikation und Empowerment , Kunst für den Ernst des Lebens , Hitzeschilder & Schutz > Luftversorgung , Erscheinungsjahr: 20240919, Produktform: Kartoniert, Titel der Reihe: Allgemeines Programm - Sachbuch (Wagenbach)##, Autoren: Ullrich, Wolfgang, Seitenzahl/Blattzahl: 224, Keyword: Antidiskriminierung; Autonomie; Black Rights Movement; Bürgerrechte; Cancel Culture; Debatte; Documenta; Empowerment; Feedback; Identifikatorisch; Kulturkampf; Kunst; Kunstautonomie; Kunstsoziologie; Kunstwissenschaft; Letzte Generation; Motivation; Neoliberalismus; Post autonom; Rezeption; Sasha Velour; Social Media; Soziale Medien; Triggerpunkte; Wokeness; moderne Kunst; soziale Gerechtigkeit; vormoderne Kunst, Fachschema: Kunst / Theorie, Philosophie, Psychologie, Soziologie~Kunstgeschichte~Populärkultur~Trivialkultur~Bekleidung / Mode~Entwurf / Mode~Mode~Geistesgeschichte, Fachkategorie: Kunsttheorie~Kunstgeschichte~Kulturwissenschaften: Mode und Gesellschaft~Ideengeschichte, Geistesgeschichte~Kulturpolitik und Kulturdebatten, Warengruppe: TB/Kunst/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 215, Breite: 135, Höhe: 25, Gewicht: 370, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ísberg, Frída: Die MarkierungDie Markierung , Was passiert, wenn Ideen zu Ideologien gerinnen? Poetisch, scharfsichtig und eindringlich erzählt Frída Ísberg von einer Gesellschaft, die per Gesetz Klarheit über Gut und Böse schaffen will. Island in naher Zukunft. Um die öffentliche Sicherheit zu erhöhen, sind bestimmte Wohngebiete nur noch für sogenannte markierte Menschen zugänglich, deren moralische Vertrauenswürdigkeit durch einen Empathie-Test nachgewiesen wurde. Bei den anstehenden Wahlen wird sich entscheiden, ob die allgemeine Markierungspflicht gesetzlich verankert wird. Ob die skeptische Lehrerin Vetur, der einflussreiche Psychologe Óli, die Geschäftsfrau Eyja oder der Schulabbrecher Tristan: Egal welchen Hintergrund sie mitbringen und egal, ob sie die gesellschaftlichen Veränderungen befürworten, hinnehmen oder aktiv gegen sie angehen - sie alle geraten in den Strudel der Verwerfungen einer Gesellschaft, deren neue Spielregeln explosive Folgen haben. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20220903, Produktform: Leinen, Autoren: Ísberg, Frída, Übersetzung: Flecken, Tina, Seitenzahl/Blattzahl: 288, Themenüberschrift: FICTION / Literary, Keyword: Gesellschaft; Freiheit; Entscheidung; Journalist; Hoffnung; öffentliche Überwachung; Öffentliche Sicherheit; Staatliche Kontrolle; Social Credit System; Sozialkredit-System; Gewaltfreiheit; Political Correctness; politische Korrektheit; Meinungsfreiheit; Vertrauen, Fachschema: Isländische Belletristik / Roman, Erzählung, Fachkategorie: Moderne und zeitgenössische Belletristik~Dystopische & utopische Literatur~Belletristik in Übersetzung, Region: Reykjavík, Zeitraum: 2020 bis 2029 n. Chr., Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Control, privacy and safety in society, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag GmbH, Länge: 211, Breite: 133, Höhe: 29, Gewicht: 424, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 274772523,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.